Los sistemas de IA, cada vez más capaces, están haciendo posible descubrir y explotar vulnerabilidades de software a velocidades y escalas que antes eran inimaginables. La enorme base instalada de software del mundo, gran parte de ella antigua, mal mantenida y profundamente interconectada, es un blanco blando. Estamos entrando en lo que algunos llaman El Hackeo masivo, un periodo de inestabilidad tecnológica radical donde las fragilidades sistémicas están por todas partes.
Se puede ver en todas partes. Por ejemplo, el Puerto de Los Ángeles informó recientemente de más ciberataques al mes de los que registró en años enteros antes de 2020.
Las vulnerabilidades de PHP fueron solo dos de una gran cantidad de problemas de seguridad tan solo la semana pasada; también hubo:
- Claves privadas de AC intermedias comprometidas (aunque esto fue un ejemplo de pura incompetencia, no de piratería informática con IA)
- Nuevas vulnerabilidades importantes en Node.js, GitLab, Java y productos de Cisco
- Violaciones en la cadena de suministro de LiteLLM y en la plataforma de desarrollo Railway
Esta es, créanlo o no, solo una lista parcial, y espero que las cosas empeoren aún más. Todo el software está construido sobre cimientos escritos por humanos e intrínsecamente crujientes; el factor humano significaba que la puerta principal en todo el desarrollo de software era "¿Funciona?", no "¿Es seguro frente a cualquier posible escalada de privilegios o condición de carrera?" o la miríada de formas en que el software puede actuar de maneras no previstas.
El factor salvador anteriormente era que los atacantes también estaban limitados por el tiempo y el ingenio humanos; sin embargo, la IA tiene un tiempo ilimitado y la capacidad de sustituir la iteración por la inteligencia, ¡y se está volviendo bastante inteligente también! No es una sorpresa que esta ola de vulnerabilidades esté saliendo a la luz, y va a empeorar antes de mejorar —lo cual, para que conste, espero que suceda; después de todo, los buenos también tienen IA y, a la larga, el software será mejor cuando sea (re)escrito por IA y defendido por agentes continuamente—.
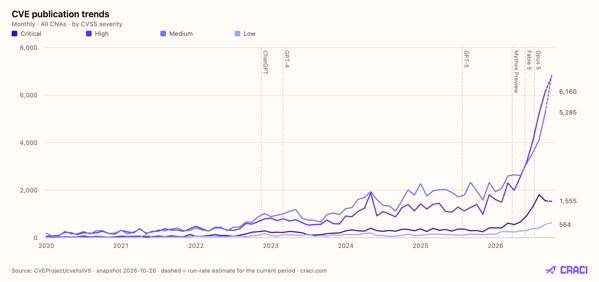
Las tendencias de reportes se ven muy alineadas: